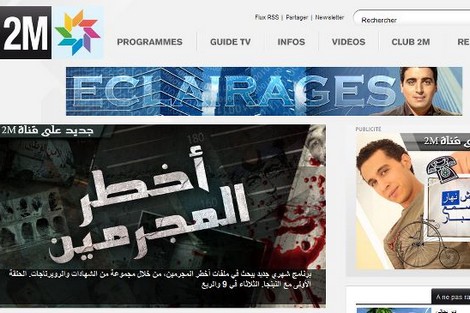
كشف مهندس إعلاميات مغربي، يدعى معاذ كندي، عن دليل صغير لثغرة وصفها بالكبيرة توجد في الموقع الإلكتروني الرسمي للقناة الثانية “دوزيم”، حيث بسط ذلك الدليل في مقطع فيديو بثه أخيرا على موقع يوتوب.
وجاءت مبادرة المهندس كرد فعل على ما صرح به مسؤول في “دوزيم” لإحدى الصحف المغربية، قبل أيام قليلة، بأن الموقع الإلكتروني للقناة “صمد أمام محاولات قراصنة للسطو على محتوياته، وأن كل محاولاتهم باءت بالفشل بفضل الإجراءات الأمنية التي يتوفر عليها الموقع، وحالت دون اختراقه من طرف القراصنة”.
وكان قراصنة يطلقون على أنفسهم “قوات الردع المغربية” قد أعلنوا شن هجومات متكررة على بعض المواقع الإلكترونية التي تخص القناة الثانية وجريدة الأحداث المغربية، تضامنا مع الداعية عبد الله النهاري في قضيته ضد الصحفي المختار الغزيوي.
وقال مهندس الإعلاميات، في رسالة بعثها إلى هسبريس، بأن قناة “دوزيم” أمامها شهر كامل لتصحيح ما قال إنها أخطاء جسيمة تجعل موقعها الإلكتروني سهل الاختراق.
وهدد معاذ القناة بأنه بعد هذه المهلة، وفي ما سماه “جمعة الحقيقة” التي توافق العاشر من غشت، إذا لم تبرهن “دوزيم” على جديتها في حماية موقعها، سيقوم “أي تي أيس” ـ الذي وصف نفسه بمواطن مغربي يحب بلده دون أن ينتمي إلى أي حزب أو فريق ـ بإرسال فيديو آخر يوضح فيه كيف يمكن اختراق موقع “دوزيم” بأسهل الطرق.
والهدف من التحدي، بحسب رسالة المهندس المعلومياتي، يكمن في دفع القناة الثانية إلى الاعتراف بأخطائها، وإجبارها على تطوير التقنيات القديمة التي تستعملها في برمجة مواقعها الإلكترونية.
مواضيع ذات صلة
أوروبا تطلب تسريع إعادة مهاجري سبتة

الهبطي كاتبا عاما لمجمع الفوسفاط

الحوثيون يتبنون هجمات على السعودية

ضوابط جديدة لتفويت وتقسيم العقارات

الجنائية الدولية تنتقد عقوبات أمريكية
أضف تعليقك
من شروط النشر : عدم الإساءة للكاتب أو للأشخاص أو للمقدسات أو مهاجمة الأديان أو الذات الإلهية، والابتعاد عن التحريض العنصري والشتائم.
لو كنت قرصانا كما تزعم لا تكشف عن هويتك لغرد التباهي
انت تعمل بمقولة ' شوفوني هانا واعر ' ، انت مهندس اعلاميات و هذا ميدانك فلا تتبجح بما اتاك الله على الاخرين ، اضف عليه انك لو كنت مواطن مغربي غيور كما قلت لشللت هذا الموقع و ارحتني و ارحت الشعب المغربي من تلك القناة المخزنية المتحيزة ، و ليس مساعدتهم في اكتشاف ثغراتهم لسدها .
bon les grandes geules on veut voir ca en vrais ! on veut voir cette pseudo chaine hacke!!! pour l'instant ua rien vous etes aussi grande geule que 2m
لا توجد أي ثغرة بالموقع مجرد لوحة تحكم لمجلة جوملا
ومرة أخرى يبرهن المواطن المغربي البسط المهمش عن أمكانياته الكبيرة جدا.
"كم أحبكم يا مغاربة تحطمون المتكبيرين بكل تواضع"
يتبين لي من الصورة التي وضعتموها انكم متعاونن مع قناة الفحش و الرديلة علاش متعملو فيها اغلب داكشي ليتيكون فهاد القناة بحال لمسلسلا ت المزعزعة الاخلاق الاسلامية و ثقافتنا و عاملين فيها eclairage et…..زعما راه كنديرو برامج زوينين eclairage و اخطر المجرمين كديروه مرة فشهر …..للللعفو
المعلومات التي وردت غير دقيقة لانه كما واضح ان هدا الاميل المستعمل هو لموقع اخر كان انشاه متدرب في القناة بواسطة اداة اسمها جملة والموقع اسمه2Minteracitive.ma وهو غير الموقع الرسمي للقناة 2M.MA ادن عندما انشا هدا المتدرب هدا الموقع انشا حساب باسم الموقع و هو الدي اعتمد عليه هذا المهندس و نقول له ان الموقع الرسمي لاعلاقة له بداك الموقع
الموقع الذي قدمه الأخ الفاضل يستعمل نظام جوملة، وهو مليء بثغرات حقن قواعد البيانات، حيث يتم الاختراق في سرعة البرق، وليس كما ادعى المسؤوول الغبي. وحتى لو فرضنا أن الموقع عصي، فإن الاختراق يتم بالدخول إلى السيرفر عبر طريقة لن أكشفها لكم طبعا. الاختراق ليس يالشيء الصعب، لقد أصبح لعب اطفال. لكن لدي التحصين الذي يجعل جوملة عصية على كل مخترق.
مزيان………… ولكن مسكين ادا حصل معيرحموهش…………. ناري كانت مؤسسة غادي تبقا تخلص حتا للعام الجاي.
je veux savoir c'est quoi cette connerie
c'est quelqu'un qui veut la célébrité pas plus
ou est le problème dans le mail et la page d'accès a l'administration du journal tout le monde pourra avoir l'accès aux pages montrées dans la video s'il a l'adresse ip du site et qui est facile a retenir. je suis aussi spécialiste dans le domaine et je trouve pas de problème dans tout cela
تحية للهاكر المغربي ولجميع المخترقين لابد من اختراق مثل هده الواقع
انا مبرمج مواقع و اتعجب من المستوى المتدني و البدائي و الطرق التي تبرمج بها مواقع القنوات و المواقع الادارية كموقع الاوقاف متلا … ربما يتم اختيار المبرمجين كما العادة باسلوب "باك صاحبي" و النتيجة موقع مليئ بالثغرات الامنية و روابط و صفحات لا تعمل و مستوى ضعيف
ا يوا 2m انا كتب تعليق انك جمعتي عليك الصداع دابا كلشي غادي احاول اخترق موقعكم كوكل وماكتقول هذا الكلام
موقع 2m تم انشائه بجملة (كود مفتوح) و يقولون انه مستعصي على الاختراق؟؟
من لا يفقه شيئا في إنشاء المواقع سيظن أن هذا الفيديو هو إكتشاف عظيم. وا عباد الله شحال عزيز عليكم التضخيم و حب الضهور، ما نراه في الفيديو هو فقط فضاء دخول الموقع المشرف على 2M و هو تحت نضام جمله المجاني و ليس أبدا سرا أو شيئا خطيرا، أي شخص سبق له العمل بنضام جملة يستطيع الوصول إلى هاته الصفحة عن طريق إضافة كلمة aministrator في آخر العنوان الإلكتروني. و ناري عليكم يا المغاربة
هذا هو العبث بأم عينيه . إذا كان هذا المهندس يحب هذا الوطن ، ويغار على بلده مما تعرضه القناة الثانية من برامج تثير الغثيان ، لماذا يقوم بكل هاته الشطحات بدل أن يأخذ زمام المبادرة و يخترق موقع 2M ، ثم أنه يعطي مهلة للقناة لتحصين موقعها ، وكأن ما ينقصنا كمشاهدين مغاربة هو أن تتوفر 2M على موقع عصي الاختراق وبذلك سنحل مشكلتنا مع القناة … المشكل أيها السادة هو أن القناة الثانية تتحرك وفق خط تحريري ممنهج يخدم إيديولوجيا و مصالح فئة قليلة العدد من المجتمع المغربي ، لكنها موجودة و معتبرة ومؤثرة . فلا غرابة أن يدعو عالم المستقبليات الدكتور المهدي المنجرة في أكثر من مناسبة إلى مقاطعة القناة واصفا إياها بالحرف بأنها "صهيونية" . التحدي إذن ليس لعب "الغميضة" مع 2M ومحاولة اكتشاف مدى قدرتها على الدفاع عن موقع إلكتروني تافه ، بقدر ما هو تحدي سياسة القناة ، ومحاولة إكراهها على التصرف وفق ما تريده غالبية المغاربة ، لا وفق ما تمليه اعتيارات شرذمة من الناس فرضوا أنماطهم على الأغلبية .
أنا لوكان ينفعني بلا ما يهددهم غير يبدا من دابا دوزيم أصلا ما هي الا قناة تضليلية تكفيرية ويستاهلو أكثر من هاكا
هناك مغالطة:
موقع 2M الرسمي لا علاقة له ب "جوملا" و تمت برمجته باليد و بالتالي يصعب اختراقه.
أما الموقع الثاني 2minteractive و هو مختلف تماما، فهو مبرمج ب "جوملا"
<meta name="generator" content="Joomla! 1.5 – Open Source Content Management" />
و يمكن اختراقه.
اذن كما أسلفت هناك مغالطة من صاحبنا: فهو يتحدث عن موقع 2M و يقدم لنا موقعا آخر للاختراق.
اذا اضفت 2m.ma/administrator فلن يمكنك الحصول على طريق للدخول الى لوحة التحكم لأن الموقع ليس ب "جوملا".
الموقع المحمي 100% خــاص يكون برمجة خــاصة للموقع و بشكل إحترافي
مــاشي دايــرين ســكريبت جملة و قــامو بصنع قالب للموقع و يقولوا الموقع مصتعصي إختراقه .. الكلاخ في البرامج و الكلاخ حتى في الجانب ديال الأنترنت
كل المواقع سهلة للاختراق، لكن شلها نهائيا، يتطلب خبرة وتجربة و أن لا تفارق الحاسوب نهائيا…
dabord le site 2m.ma tourne sous eZ CMS et non pas
qsous joomla et hadak 2minteractive n'est d'autre que le site de la sicieté qui a conçu le site
Bonjour,
C'est pas un ingénieur ,
Toute fois c'est une faille de laisser l'interface de Joomla accessible d'internet,
mais c'est simple à rectifier.
En effet il suffit de filtrer l'accès à cette URL via le fichier .htaccess par exemple et ne laisser l'accès qu'a partir des IP de management
D'autres solutions existent mais dépendent du type de Firewalls, IPS, IDS dont dispose 2M.
A vous le staff de 2M.
Le site de 2M est développé par la société Smile qui a utilisé un CMS open source qui s'appel eZ Publish, donc ça n'as rien avoir avec joomla ou autre
لوكان المهندس يتمتع بهذه المهارات العالية لما اجل الموعدالى الشهرالقدم ولكن فاقد الشيء لايعطيه
و الله هدا الشخص لا يستحق حتى مستخدم انترنت ، لمادا كل هدا العبث بعقول الناس ، موقع دوزيم ومند تغيير تصميم الموقع يستخدم مجلة ez publish و ليس Joomla الدي قام -المهندس- بتوضيحها في الفيديو
هاد السيد كيعرف غير المونتاج ولأيعرف الهإكر
Non pas vrai le site de 2M est realise avec le cms eZpublish et monsieur le hacker nous montre sur la vidéo un site web qui est realise avec le cms Joomla
Même le systeme de cryptage AES le plus utilisé au monde
a été hacké
Cepandant la machine la plus puissante sur terre aura besoin de 300 ans pour tomber sur la clé de cryptage.
resumé : trouver une faille est une chose,utiliser cette faille est une autre chose
.
ce gars est expert seulement dans le montage vidéo pas plus, ça n'a rien avoir avec le hacking 🙂
ce monsier veux juste attirer l'attention , je suis tout à fait d'accord avec le commentaire 18 , faire apparaite panel admin de joomla est à la porté de n'importe quel programmeur déja installé ce logiciel open source ,
la meilleur solution c'est le could computing. ou meme google app engine. gerer son serveur est une mauvaise solution
رقم 20 غريب: شل موقع نهائيا يعني تدمير الملفات و قاعدة البيانات شرط عدم توفر صاحب الموقع على نسخ احتياطية (backup). أما شله عن طريق حجبه بواسطة هجوم حرمان من الخدمات (dos) فهذا لا يعني إختراق الموقع.
كل المواقع سهلة الاختراق لا أوافقك الراي و أظن أن "مهندسنا" الذي هدد 2m ليس إلا مدعي لان ليس هكذا يتصرف محترف معلوميات و إن كان هاكرز مقتدر.
ما شاهدناه عبارة عن فيديو استخدم صاحبه برنامج عملاق المؤثراث السينمائية A-E
ليبرهن انه خطير علما ان هناك خامات معدة مسبقا ومفتوحة حيث يتم التعديل فيها باضافة بعض الصور و الكلمات .. و النتيجة ان صاحب الفيديو يظهر و كأنه حقق انجازا عظيما .. انا اتحدى هدا الشخص ان كان بمقدوره فعل شىء ان يقوم بتوقيف الموقع لساعة مع ترك رسالة الى ادارة الموقع اما انتاج الفيديو بهده الكيفية المبالغ فيها فالهدف منه … حب الظهور ..
-معلومة اخرى : ليس هناك هاكرز حقيقين في المغرب بل مستخدمي برامج قرصنة .. التي تتوفر بكثرة في مواقع الهاكرز الغربيين .. يكفي ان تقوم بتحميل برنامج و تتبع الخطوات و توجيهات الهاكرز ''صانعي البرامج" لتصبح بدورك قرصانا للاسف
– اما الهاكرز الحقيقين فهم صناع البرامج .. ابحثوا عن تاريخ " كيفين ميتنيك" الدي حير الولايات المتحدة الامريكية
– اما خوتنا المغاربة من قوات الرضع و هدا الشخص فهم مجرد "كراكر" او كراكيييييييييييز
الله يجيبكم على خير و خلاص .. تصبحون على سيبرنيت
انشري يا هسبريس
حتى ولو تم اختراقه ما الفائدة !!
لأن هناك نسخ احتياطية للموقع ولعلها تُجَدّد يوميا
إلى صاحب الفيديو
لاتتعب نفسك
ههه وأصلا موقعهم لاعلاقة
كلشي مبقاش مهتم به أو بالقناة من بعد التحيز وظلم الفقيه النهاري
انا شخصيا أكره هده القناة وكل من يشاهده نظرا للمنتوج الرديئ الدي تقدمه وليعلم الجميع أن الفئة الهشة في المجتمه هي التي تتبع مثل هده القنوات أما المثقفة فانا متأكد أنها تحدفها من قائمة القنوات.واستحيي للممستخدمين والموظفين الدي يعملون فيها فهم في نظر الناس اشخاص دون قيمة اجتماعية ويعكسون المنتوج الدي يقدمونه للجمهور .ولهدا فالمرجوا لكل غيور على بلده ودينيه ان يردع ويدمر مثل هده المواقع الصهيوينة.
افشل منظمة شفتها في حياتي هي منظمة الرضع المغربية . ثاني شيء الموقع محمي وليس سكربت عادي متداول في الاسواق الالكترونية ولكن لا شيء صعب.
أود أن أضيف أن صورة موقع 2m و صفحة الأدمن التي استعملها مهندسنا الجليل في مقطعه هي نسخة مفبركة لموقع 2m مستضافة بسرفير موجود بانكلترا أما سرفير الموقع الحقيقي للقناة فهو موجود في دولة أخرى.
الي بغا يبان يسير اليبان
من لول ديالك تبان غير مدعي الإختراق من أجل غرض ما بعيد كل البعد عن المخترق المحترف
شحال من واحد مايفوتفش في هداك الموقع ساعة وحدة غير وكان إحتراما للبلد
Mdr tous c gens qui publie les commentaires sont les membres de la société Smile.fr ou les membres du 2M … shut
أن تكون مهندس اعلاميات لا يعني أبدا أنك هاكر الفرق كبير جدا بينهما.
الهاكر الدين سيشاهدون الفيديو سيعتبرونها نكة أضحكتني كما أضحكني بعض المعلقين كما أضحكني الصحفي الدي نشر هده التفاهة و انصح الجريدة بأن تتشاور و تسأل دوي الخبرة حتى لا تنشر أشياء تثير الضحك كعادتها
صراحة ما سأقوله الان لأحبابي الكرام كنت ساحتفظ به لاني لا احب الميوعة و حب الظهور و الشهرة …
باختصار اقول لصاحب الفيديو نحن في عصر التقنيات المعلوماتية المتجددة اولا يجب أن تعرف الموقع الرسمي من الموقع الوهمي و ان تكون لك دراية بالمستجدات في علم البرمجة و حيثياتها و الانظمة و البيانات ووو …
فأنا و( أعود بالله من قول أنا )و جماعة من اصدقائي من المغرب وبمساعدة من أصدقاء من هدا البلد الدي اقيم فيه فنحن نعمل جديا و من منطلق حبنا لبلدنا و غيرتنا على أبنائه و بناته و خصوصا استنكارا لما صدر من المسمى الغزيوي و بعض الاحزاب و دوزيم … و بدون تفاصيل و انهم تعلمون سوف تسمعون خيرا ان شاء الله عما قريب فنحن ضد كل ما يمس ديننا و تقاليدنا و شرفنا بسوء و نحن له بالمرصاد و خير الكلام ما قل و دل و الله ولي التوفيق
إلى 18 – ملاحظ عابر سبيل: ليس سهل إختراق موقع لانه معمول ب جملة 1.5 و أنا اتحدى أي أحد أن يخترق موقع بجملة 1.5.26 يعني باخر إصدار من سلسلة 1.5 ، ربما ممكن إختراق إضافات لا تنتمي إلى السكريبت الجوهري(code core) لكن ليس السكريبت الجوهري.
أما المواقع التي تسميها أنت مواقع مبرمجة باليد فاشهرها تم اختراقه من قبل كموقع البنتاغون مثلا 🙂
أريد فقط أن أوضح شيئا، عندما أريد(لست أنا، فقط للتوضيح:-)) أن اخترق موقعك و يستعصي علي الأمر عن طريق ثغرة في الكود أو في السرفر الذي يستضيف الموقع يمكنني إختراق حاسوبك الشخصي و البحث في ملفاتك علني أجد معلومات الولوج إلى موقعك، و ممكن مثلا أن أغازل الأدمن المشتغل معك و الإيقاع به أو حتى شراء ذمته، أو، أو…هناك طرق كثيرة جدا تستعمل في هذا المجال.
…
لا أفهم حال بعض المغاربة. إن تسنت لهم الفرصة لكشف أول ضعف في الآخر لاستغلوها و حطموه…
…لا تتعلم العلم لتباهى به العلماء .. وتمارى به السفهاء .. وترائي به في المجالس (لقمان)
لو كان العلم دون التقى شرف … لكان اشرف خلق الله إبليس()…
السلام عليكم
هذا الخبر لا أساس له من الصحة إنما هو مفبرك من طرف صحفي قناة الفسق و الفساد والغرض من ذلك لفت أنظار متصفحي هسبرس إلى موقعها الذي طاله النسيان، والدليل على ذلك أنه لا وجود لشخص إسمه "معاذ كندي" وللتأكد أمامكم google ,وfacebook للبحث عن هذا الإسم المستعار "لمهندس إعلاميات" ،والدليل الآخرأن الشخص الذي يقوم بمثل هذا لا يمكنه أن يصرح بإسمه مخافة أن يتعرض لمتابعة قانونية …… القليل من التحليل من فضلكم
يا لغباء المهندس، الموقع تم انشائه بواسطة الوردبريس وليس جملا!
كما ان الشركة المسؤولة عن الموقع هي شركة Smile هذه الشركة معروفة بحمايتها لمواقع، كل ما قامت به قوت الردع المغربية هي انها عطلت السرفر عن الاشتغال لمدة معينة. وهذا بالنسبة لي لا يعد اختراق انما مجرد روتين عادي.
هد غـــــــــــــير البداية مزال مــــزال ما شفتو والو فالعين بالعين و السن بالسن و البادئ أظلم فهده الهجمة الشرسة على ديننا الحنيف من العلمانيين و أتباعهم الجهلاء عباد اليهود و النصارى لن تمر مر الكرام بدون عقاب فهدا الرد المبارك بادن الله ليس الا بداية و قليل من كثـــــــير مما يعد له و لن تسلم اية جهة تعادي الشعب المغربي عامة و الاسلام خاصة فنحن لا نســـتسلم ننتـــصر أو نـــــموت في سبيل الله فعزتنا و كرامتنا و اسلامنا فوق كل شيء
نداء عاجل للمهندس المحترم و كل القراصنة الغيورين توجيه جهودهم نحو مواقع وتنفزيون العدو الحقيقي للمغرب البوليزبال الدين كادوا ينخرون عقول سكان المنطقة و تجييشهم اعتمادا على الاكاديب و التضليل الاعلامي